Indeed Windows Logon
Indeed Windows Logon (Windows Logon) предоставляет пользователям следующие доступы:
- Доступ в операционную систему по паролю учетной записи.
- Доступ в операционную систему c применением доступных технологий аутентификации.
- Доступ к удаленному рабочему столу с применением доступных технологий аутентификации.
- Доступ в операционную систему по кешированному аутентификатору при отсутствии связи с Core Server.
Windows Logon поддерживает двухфакторную аутентификацию, сертификаты, одноразовые пароли по SMS и электронной почте.
В Windows Logon вы можете выполнить аутентификацию по следующим аутентификаторам:
- Email OTP
- Hardware OTP
- Hardware TOTP
- IronLogic Z2 USB
- MFA Provider
- Passcode
- Secured TOTP
- Smart Card Provider
- SMS OTP
- Software OTP
- Storage SMS OTP
- Windows Password
- мобильное приложение Indeed Key (в режиме отправки одноразовых паролей и push-уведомлений с подтверждением входа)
Для безопасности данных при отсутствии пользователя на рабочем месте Windows Logon поддерживает ручную и автоматическую блокировку рабочей станции — при извлечении устройства аутентификации или включении экранной заставки. Независимо от способа блокировки для разблокирования рабочей станции всегда требуется повторное подтверждение личности пользователя с помощью аутентификатора.
Часто задаваемые вопросы о работе Windows Logon
Порядок установки
Чтобы использовать Windows Logon для входа в систему:
- Установите и настройте модуль Windows Logon.
- Зарегистрируйте лицензию модуля в Management Console.
- Установите и настройте провайдеры аутентификации.
Войти в систему по аутентификатору и управлять аутентификаторами можно только при разрешении, выданном администратором системы.
Установка Windows Logon
- Запустите файл для установки, расположенный по пути
\windows\modules\windows-logon. - После завершения установки компонента нужно перезагрузить систему. В окне мастера установки нажмите Да, чтобы выполнить перезагрузку сразу, или Нет, чтобы сделать это позднее вручную.
Установить Windows Logon на рабочих станциях пользователей в автоматическом режиме можно с помощью механизма групповых политик (Microsoft Group Policy) или любого другого инструмента, который позволяет массово распространять и устанавливать MSI-пакеты на рабочие станции пользователей (например, Microsoft System Center Configuration Manager).
Вместе с модулем автоматически устанавливается утилита для управления аутентификаторами. Подробнее — в разделе Управление аутентификаторами в Windows Logon и ESSO.
Настройка Windows Logon
Настроить Windows Logon можно через редактор реестра или с помощью групповых политик.
При этом настройки через групповые политики будут приоритетнее настроек, заданных через реестр вручную. Посмотреть настройки групповых политик в реестре можно по пути HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Indeed-ID\SrvLocator2.
- Групповые политики
- Реестр Windows
Как добавить административные шаблоны (ADMX)
Файлы шаблонов политик входят в состав дистрибутива Indeed AM и расположены в папке Misc\ADMX Templates.
Скопируйте файлы шаблонов групповых политик из
C:\Indeed\Indeed AM <номер версии>\Misc\ADMX Templatesв одну из следующих папок:C:\Windows\PolicyDefinitions— локальное хранилище ADMX-файлов.C:\Windows\SYSVOL\sysvol\indeed.local\Policies\PolicyDefinitions— хранилище ADMX-файлов на контроллере домена.
Если папка PolicyDefinitions отсутствует, создайте ее.
Скопируйте файл
IndeedID.BaseFile.admxи все необходимые ADMX-файлы в папку\PolicyDefinitions.Скопируйте файл
IndeedID.BaseFile.admlи все ADML-файлы, аналогичные скопированным ADMX-файлам, из папки\Indeed AM <номер версии>\Misc\GroupPolicyTemplates\<en-US или ru-RU>в одну из следующих папок:\PolicyDefinitions\en-US— для англоязычной локализации сервера\PolicyDefinitions\ru-RU— для русскоязычной локализации сервера
Скопируйте шаблоны из папки
ADMX Templates\BSPsв корневую папку PolicyDefinitions рядом с остальными ADMX-файлами.Добавьте шаблоны политик и провайдеров аутентификации в раздел Конфигурация компьютера (Computer Configuration).
Добавьте шаблоны политик Indeed AM Paste в раздел Конфигурация пользователя (User Configuration).
После загрузки групповые политики Indeed ID станут доступны в редакторе групповой политики. Политики можно настроить локально в Редакторе локальной групповой политики (gpedit.msc) или для домена в Редакторе управления групповыми политиками, который открывается из Консоли управления групповыми политиками (gpmc.msc).
Шаблоны групповых политик расположены в папке \windows\misc\ADMX Templates.
Добавьте политику
IndeedID.ServerUrl.admxна устройство с установленным Indeed AM Windows Logon.Откройте редактор групповой политики.
Откройте раздел Конфигурация компьютера → Административные шаблоны → Indeed ID → ClientConnection.
Включите политику Настройки подключения к серверу.
В поле URL-адрес АМ сервера укажите адрес вашего Core Server в формате
http(s)://полное_dns_имя_сервера/am/core.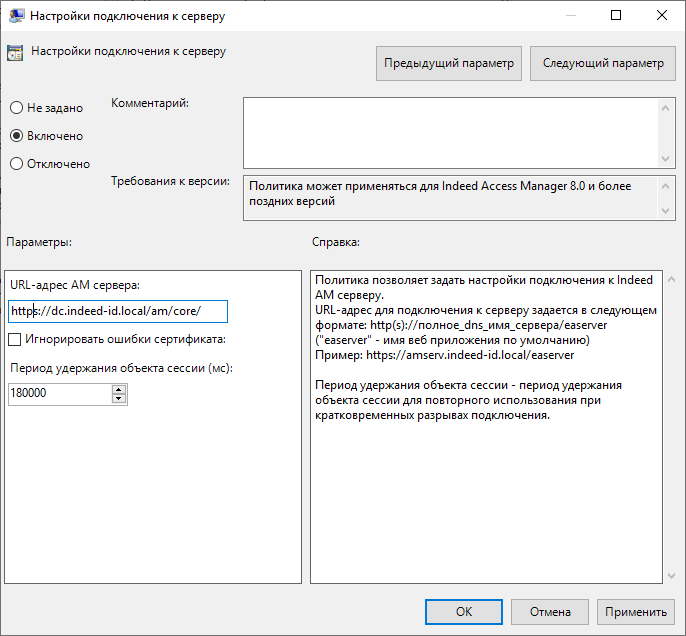
Откройте редактор реестра Windows.
Перейдите в раздел
HKEY_LOCAL_MACHINE\SOFTWARE\Indeed-ID\SrvLocator2.Откройте свойства строкового параметра
ServerUrlBase.В поле Значение укажите URL вашего Core Server в формате
http(s)://полное_dns_имя_сервера/am/core.ПримечаниеПри использовании соединения по протоколу HTTPS выполните установку клиентского сертификата на каждый Core Server.
Подключение Z2 USB
Для аутентификации через Windows Logon с помощью физического устройства Z2 USB подключите устройство к рабочей станции с установленным Windows Logon. Информация о новом устройстве будет обработана и использована для подключения автоматически.
Дополнительные возможности
Дополнительные возможности Windows Logon:
- Самостоятельная регистрация и управления аутентификаторами с помощью утилиты управления.
- Вход по кешированному аутентификатору при отсутствии сети.
- Генерация случайного пароля для пользователя в Active Directory.
- Функция Indeed AM Paste, которая позволяет автоматически подставить пароль в скрытом виде при нажатии определенной комбинации клавиш.
- Одновременная работа модуля с Indeed RDP Windows Logon.
- Аутентификация средствами Indeed AM при запуске приложения от имени администратора.